Loi sur la cyber-résilience
La sécurité en tant que partie intégrante de nos capteurs
Le niveau croissant de connectivité dans l’automatisation industrielle ouvre de nouvelles perspectives en termes d’efficacité et de transparence en même temps que les exigences en matière de cybersécurité deviennent de plus en plus rigoureuses. Pour Leuze, la sécurité n’est donc pas simplement une question secondaire, mais un élément central de sa responsabilité sociétale et de la qualité de ses produits. Notre objectif est de développer des solutions de capteurs performantes et fiables qui répondent, en plus, aux exigences de sécurité actuelles et futures.
Nous adoptons une approche globale à cet égard : du développement à l’exploitation de nos produits chez le client en passant par la fabrication. Nous nous efforçons sans relâche d’améliorer nos processus, nos méthodes et nos structures internes afin d’identifier les risques potentiels à un stade précoce et d’y remédier de manière systématique. Parallèlement, nous suivons de très près les évolutions technologiques et les exigences réglementaires afin de pouvoir prendre les mesures appropriées dès le début.
Ainsi, nous posons les bases pour que vous puissiez bénéficier à tout moment
de solutions de capteurs sécurisées et à l’épreuve du temps pour vos applications.
Présentation de la loi sur la cyber-résilience (CRA) :
- Règlement (UE) 2024/2847 relatif à la cybersécurité des produits numériques
- Normes uniformes et plus grande transparence
- Sécurité tout au long du cycle de vie du produit
- Évaluations des risques et mises à jour obligatoires
- Obligations de signalement à compter de septembre 2026 pour les incidents de sécurité graves et les vulnérabilités activement exploitées
- Mise en œuvre complète d’ici décembre 2027
Comment nous adaptons nos capteurs pour répondre à ces exigences :
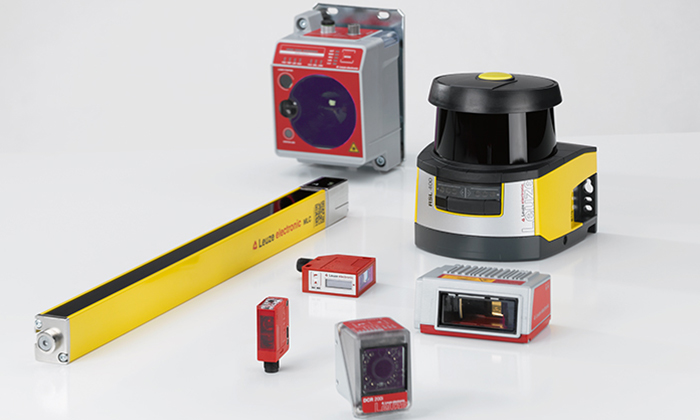
Afin de garantir la sécurité maximale de vos opérations, nous analysons l’ensemble de notre gamme de capteurs. Cela nous permet d’identifier les produits concernés par la réglementation européenne et d’évaluer les risques potentiels avant même qu’ils ne soient livrés. Ce processus inclut des analyses de menaces, des évaluations des risques et la définition de mesures de protection appropriées. Notre objectif est de veiller à ce que nos capteurs ne se distinguent pas seulement par leurs fonctionnalités, mais qu’ils répondent également aux normes de sécurité requises – en particulier dans les environnements sensibles et industriels.
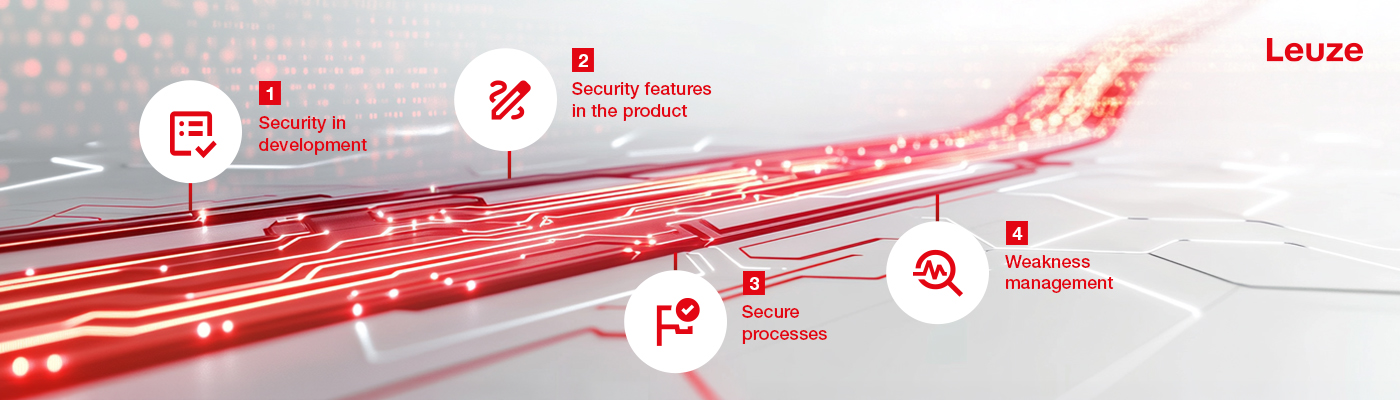
1. La sécurité est intégrée dès la phase de développement
Avant la fabrication d’un capteur, nous veillons à ce que les considérations de sécurité soient fermement intégrées au processus de développement et évaluées. Cela inclut des exigences de sécurité claires, des composants logiciels bien documentés (SBOM), des contrôles automatisés, des revues de code et des tests de sécurité complets, tels que des tests d’intrusion et l’analyse statique du code. En adoptant cette approche, nous prévenons l’apparition de vulnérabilités et améliorons durablement la qualité de nos produits.
2. Des fonctionnalités de sécurité intégrées directement dans le produit
Nos capteurs nouvellement développés seront équipés de multiples mécanismes de protection dès leur livraison. Il s’agit notamment de paramètres par défaut sécurisés ne comportant que les droits d’accès et autorisations nécessaires (« Sécurité par défaut »), d’un processus de démarrage sécurisé dans lequel seuls les logiciels signés par Leuze peuvent être chargés (« Secure Boot »), ainsi que de mises à jour sécurisées vérifiées, transmises sous forme chiffrée. En cas d’échec d’une mise à jour, un mécanisme de restauration garantit la sécurité opérationnelle. Ces mesures réduisent considérablement la surface d’attaque et protègent de manière fiable vos systèmes pendant leur fonctionnement.
3. Des processus sécurisés en production et lors de la mise en service
La sécurité de nos processus de production est aussi une priorité pour nous : Les artefacts logiciels sont stockés avec des signatures numériques, l’accès est strictement réglementé et toutes les étapes de vérification sont documentées. Lors de la mise en service, nous vérifions la présence de mises à jour, configurons des réseaux sécurisés et veillons à ce que les configurations soient chargées et archivées correctement. À l’avenir, nous vous fournirons un passeport numérique du produit contenant des informations importantes telles que des manuels et des certificats.
4. Notre approche face aux vulnérabilités : transparence et rapidité
Si une vulnérabilité est découverte ultérieurement, notre action est immédiate : Nous évaluons le risque, le documentons, proposons des solutions ou des mises à jour et informons activement les clients concernés. Parallèlement, nous surveillons en permanence les bases de données publiques internationales à la recherche de failles de sécurité afin de détecter les nouveaux risques à un stade précoce. Nous garantissons ainsi une transparence maximale et restons un partenaire fiable à vos côtés, même après votre achat.
La cybersécurité pour vos systèmes : Foire aux questions sur la CRA
La loi sur la cyber-résilience (CRA) est un règlement de l’Union européenne relatif à la cybersécurité des produits comportant des éléments numériques.
Exemple : Un fabricant de systèmes de convoyage doit s’assurer que le logiciel de commande est protégé contre les pirates informatiques afin que la production ne soit pas interrompue.
Concrètement, cela s’applique à tous les produits comportant des éléments numériques qui échangent des données ou communiquent avec d’autres produits ou un réseau, quel que soit le secteur d’activité ou le domaine d’application.
Exemple : Un capteur sur une chaîne de production comme un dispositif de maintenance intelligent relèvent tous deux du champ d’application de ce règlement.
La CRA entrera pleinement en vigueur le 11 décembre 2027. Les premières obligations relatives au signalement des vulnérabilités activement exploitées et des incidents de sécurité graves entreront en vigueur dès le 11 septembre 2026.
Exemple : Un constructeur de machines doit réaliser des évaluations de sécurité dès la phase de développement afin d’éviter de devoir procéder à des ajustements ultérieurement.
Oui – la cybersécurité est systématiquement intégrée tout au long du processus de développement.
Exemple : Les menaces et risques potentiels pesant sur le logiciel de commande sont évalués dès la phase de conception d’un système de convoyage et des mesures de protection appropriées sont mises en œuvre.
Les fabricants doivent identifier les risques de sécurité, sécuriser leurs produits, fournir des mises à jour de sécurité et démontrer leur conformité aux réglementations.
Exemple : Un fabricant de machines d’emballage documente toutes les mesures de sécurité et fournit régulièrement des mises à jour logicielles.
Les clients bénéficient ainsi de produits plus sûrs et moins vulnérables aux attaques. Cela permet de réduire les temps d’arrêt de production, de protéger les données sensibles et de garantir une fiabilité à long terme.
Exemple : Un producteur agroalimentaire peut maintenir sa chaîne de production en activité sans interruption, même face à la multiplication des cyberattaques visant les systèmes de l’entreprise.
Oui – la CRA exige des preuves de conformité démontrant la sécurité et le respect des exigences réglementaires. Leuze confirme la conformité aux exigences de la CRA dans la déclaration de conformité UE (déclaration CE) spécifique à chaque produit.
Exemple : Un fabricant de systèmes robotiques peut fournir à ses clients une documentation officielle prouvant que toutes les normes de sécurité ont été respectées.
Les produits nouvellement mis sur le marché doivent répondre à ces exigences.
Les produits déjà en service ou figurant dans les stocks du client avant l’entrée en vigueur de la CRA n’ont pas besoin d’être modifiés rétroactivement. Il en va de même pour les pièces de rechange qui n’impliquent aucune modification technique.
Exemple : Les systèmes existants peuvent être mis en conformité avec la CRA grâce à des mises à jour et à des contrôles de sécurité supplémentaires, sans interrompre la production.
Leuze accompagne ses clients dans la mise en œuvre concrète des exigences de la CRA afin que vous puissiez vous mettre en conformité dans les délais impartis sans compromettre la production.