Ley de Ciberresiliencia
La seguridad como parte integral de nuestros sensores
El creciente nivel de conectividad en la automatización industrial está abriendo nuevas oportunidades en materia de eficiencia y transparencia; sin embargo, al mismo tiempo, también aumentan las exigencias en materia de ciberseguridad. Para Leuze, la seguridad no es, por lo tanto, una mera cuestión secundaria, sino un componente central de la calidad del producto y de la responsabilidad corporativa. Nuestro objetivo es desarrollar soluciones de sensores que no solo sean fiables y de alto rendimiento, sino que también cumplan los requisitos de seguridad actuales y futuros.
Para ello, adoptamos un enfoque integral: desde el desarrollo y la producción hasta el funcionamiento de nuestros productos en las instalaciones del cliente. Trabajamos constantemente para seguir desarrollando nuestros procesos, métodos y estructuras internos con el fin de identificar precozmente los riesgos potenciales y abordarlos de forma sistemática. Al mismo tiempo, seguimos muy de cerca los avances tecnológicos y los requisitos normativos para poder adoptar las medidas adecuadas en una fase temprana.
De este modo, sentamos las bases para garantizar que pueda confiar en una cosa:
soluciones de sensores seguras y preparadas para el futuro para sus aplicaciones.
Resumen de la Ley de Ciberresiliencia (CRA):
- Reglamento (UE) n.º 2024/2847 sobre la ciberseguridad de los productos digitales
- Normas uniformes y mayor transparencia
- Seguridad a lo largo de todo el ciclo de vida del producto
- Evaluaciones de riesgos y actualizaciones obligatorias
- Obligaciones de notificación a partir de septiembre de 2026 en caso de incidentes graves de seguridad y vulnerabilidades explotadas activamente
- Aplicación plena a más tardar en diciembre de 2027
Cómo preparamos nuestros sensores para cumplir estos requisitos:
Para garantizar que sus operaciones sean lo más seguras posible, analizamos toda nuestra gama de sensores. En el proceso, identificamos qué productos se ven afectados por la normativa de la UE y evaluamos cualquier riesgo potencial incluso antes de la entrega. Esto incluye análisis de amenazas, evaluaciones de riesgos y la definición de medidas de protección adecuadas. Nuestro objetivo es garantizar que nuestros sensores no solo destaquen por su funcionalidad, sino que también cumplan los estándares de seguridad exigidos, especialmente en entornos sensibles e industriales.
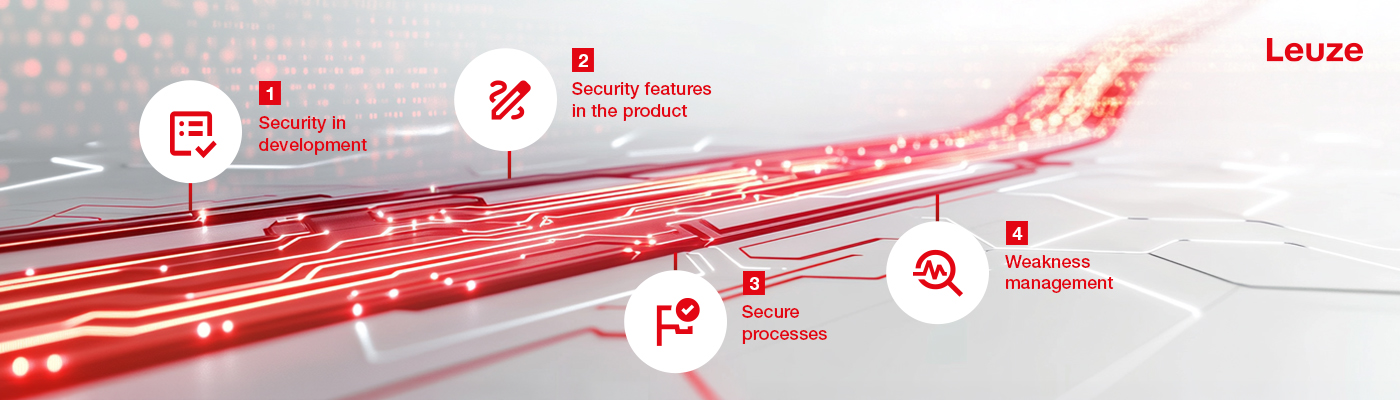
1. La seguridad se integra desde la fase de desarrollo
Antes de fabricar un sensor, nos aseguramos de que las consideraciones de seguridad estén firmemente integradas en el proceso de desarrollo y sean evaluadas. Esto incluye requisitos de seguridad claros, componentes de software bien documentados (SBOM), comprobaciones automatizadas, revisiones de código y pruebas de seguridad exhaustivas, como pruebas de penetración y análisis estático de código. Al aplicar este enfoque, evitamos desde el principio que surjan vulnerabilidades y mejoramos de forma sostenible la calidad del producto.
2. Funciones de seguridad integradas directamente en el producto
Nuestros sensores de nuevo desarrollo incorporarán múltiples mecanismos de protección en el momento de su entrega. Entre ellos se incluyen configuraciones predeterminadas seguras con únicamente los derechos de acceso y permisos necesarios («Seguridad por defecto»), un proceso de arranque seguro en el que solo se puede cargar software firmado por Leuze («Arranque seguro») y actualizaciones seguras que se transmiten de forma cifrada y se verifican. Si una actualización falla, un mecanismo de reversión garantiza la seguridad operativa. Estas medidas reducen significativamente la superficie de ataque y protegen de forma fiable sus sistemas durante el funcionamiento.
3. Procesos seguros en la producción y durante la puesta en marcha
También daremos prioridad a la seguridad en el proceso de producción: Los artefactos de software se almacenan con firmas digitales, el acceso está estrictamente regulado y se documentan todos los pasos de verificación. Durante la puesta en marcha, comprobamos si hay actualizaciones, configuramos redes seguras y nos aseguramos de que las configuraciones se carguen y archiven correctamente. En el futuro, le proporcionaremos un pasaporte digital del producto que contendrá información importante, como manuales y certificados.
4. Cómo abordamos las vulnerabilidades: de forma transparente y rápida
Si se descubre una vulnerabilidad más adelante, respondemos de inmediato: Evaluamos el riesgo, lo documentamos, proporcionamos soluciones o actualizaciones e informamos activamente a los clientes afectados. Al mismo tiempo, monitorizamos continuamente las bases de datos públicas internacionales en busca de vulnerabilidades de seguridad, para poder detectar precozmente los nuevos riesgos. De este modo garantizamos la máxima transparencia y seguimos siendo un socio de confianza a su lado, incluso después de su compra.
Ciberseguridad para sus sistemas: Preguntas frecuentes sobre la CRA
La Ley de Ciberresiliencia (CRA) es un reglamento de la UE relativo a la ciberseguridad de los productos que contienen elementos digitales.
Ejemplo: Un fabricante de sistemas de transporte debe garantizar que el software de control esté protegido contra los piratas informáticos, de modo que la producción no se vea paralizada.
En esencia, esto se aplica a todos los productos que contengan elementos digitales y que intercambien datos o se comuniquen con otros productos o con una red, independientemente del sector o ámbito de aplicación.
Ejemplo: Tanto un sensor en una línea de producción como un dispositivo de mantenimiento inteligente entran dentro del ámbito de aplicación de la normativa.
La CRA entrará plenamente en vigor el 11 de diciembre de 2027. Las obligaciones iniciales relativas a la notificación de vulnerabilidades explotadas activamente e incidentes de seguridad graves entrarán en vigor ya a partir del 11 de septiembre de 2026.
Ejemplo: Un fabricante de maquinaria debería realizar evaluaciones de seguridad ya desde la fase de desarrollo para evitar tener que realizar ajustes posteriormente.
Sí: la ciberseguridad se integra de forma sistemática a lo largo de todo el proceso de desarrollo.
Ejemplo: Las posibles amenazas y riesgos para el software de control se evalúan desde la propia fase de diseño de un sistema de transporte, y se implementan las medidas de protección adecuadas.
Los fabricantes deben identificar los riesgos de seguridad, proteger sus productos, proporcionar actualizaciones de seguridad y acreditar el cumplimiento de la normativa.
Ejemplo: Un fabricante de máquinas de envasado documenta todas las medidas de seguridad y proporciona actualizaciones de software periódicas.
Los clientes reciben productos más seguros y menos vulnerables a los ataques. Esto reduce el tiempo de inactividad de la producción, protege los datos sensibles y garantiza la fiabilidad a largo plazo.
Ejemplo: Un productor de alimentos puede mantener su línea de producción en funcionamiento sin interrupciones, incluso aunque aumenten los ciberataques contra los sistemas corporativos.
Sí: la CRA exige pruebas de conformidad que demuestren la seguridad y el cumplimiento normativo. Leuze confirma el cumplimiento de los requisitos de la CRA en la correspondiente Declaración UE de Conformidad específica para cada producto (Declaración CE).
Ejemplo: Un fabricante de sistemas robóticos puede proporcionar a sus clientes documentación oficial que demuestre que se han cumplido todas las normas de seguridad.
Los productos que se comercialicen por primera vez deben cumplir los requisitos.
Los productos que se encuentren en uso o en el inventario del cliente antes de la entrada en vigor de la CRA no necesitan modificarse con carácter retroactivo. Lo mismo se aplica a las piezas de recambio que no impliquen cambios técnicos.
Ejemplo: Los sistemas existentes pueden adaptarse a la CRA mediante actualizaciones y comprobaciones de seguridad adicionales sin interrumpir la producción.
Leuze ayuda a los clientes en la aplicación práctica de los requisitos de la CRA, para que pueda cumplir la normativa a tiempo sin comprometer la producción.