Cyber Resilience Act
La sicurezza è parte integrante dei nostri sensori
Il continuo incremento della connettività nell’automazione industriale sta aprendo nuove opportunità in termini di efficienza e trasparenza; allo stesso tempo, però, crescono anche le esigenze in materia di sicurezza informatica. Pertanto, per Leuze, la sicurezza non è solo una questione secondaria, bensì una componente centrale della qualità dei prodotti e della responsabilità aziendale. Il nostro obiettivo è quello di sviluppare soluzioni di sensori che non solo siano efficienti e affidabili, ma che soddisfino anche i requisiti di sicurezza attuali e futuri.
Affrontiamo questa sfida con un approccio globale: dallo sviluppo e dalla produzione fino all'utilizzo dei nostri prodotti presso la sede del cliente. Ci adoperiamo costantemente per perfezionare i nostri processi, i metodi e le strutture interne, al fine di individuare tempestivamente i potenziali rischi e affrontarli in modo sistematico. Allo stesso tempo, seguiamo con grande attenzione gli sviluppi tecnologici e i requisiti normativi, per poter adottare le misure adeguate sin dalle prime fasi.
Con questo approccio, gettiamo le basi per garantire che possiate contare su
soluzioni di sensori sicure e a prova di futuro per le vostre applicazioni.
Sintesi del Cyber Resilience Act (CRA):
- Regolamento UE 2024/2847 sulla cibersicurezza dei prodotti con elementi digitali
- Standard uniformi e maggiore trasparenza
- Sicurezza durante l’intero ciclo di vita del prodotto
- Valutazioni dei rischi e aggiornamenti obbligatori
- Obbligo di segnalazione a partire da settembre 2026 per gli incidenti di sicurezza gravi e le vulnerabilità attivamente sfruttate
- Adozione completa entro dicembre 2027
Come prepariamo i nostri sensori per soddisfare questi requisiti:
Per garantire che le vostre operazioni siano il più sicure possibile, analizziamo la nostra intera gamma di sensori. In questo modo, identifichiamo quali prodotti rientrano nell'ambito di applicazione dei regolamenti UE e valutiamo eventuali rischi potenziali ancora prima della consegna. Questo comprende l'analisi delle minacce, la valutazione dei rischi e la definizione di misure di protezione adeguate. Il nostro obiettivo è garantire che i nostri sensori non solo si distinguano per la loro funzionalità, ma soddisfino anche gli standard di sicurezza richiesti, in particolare in ambienti sensibili e industriali.
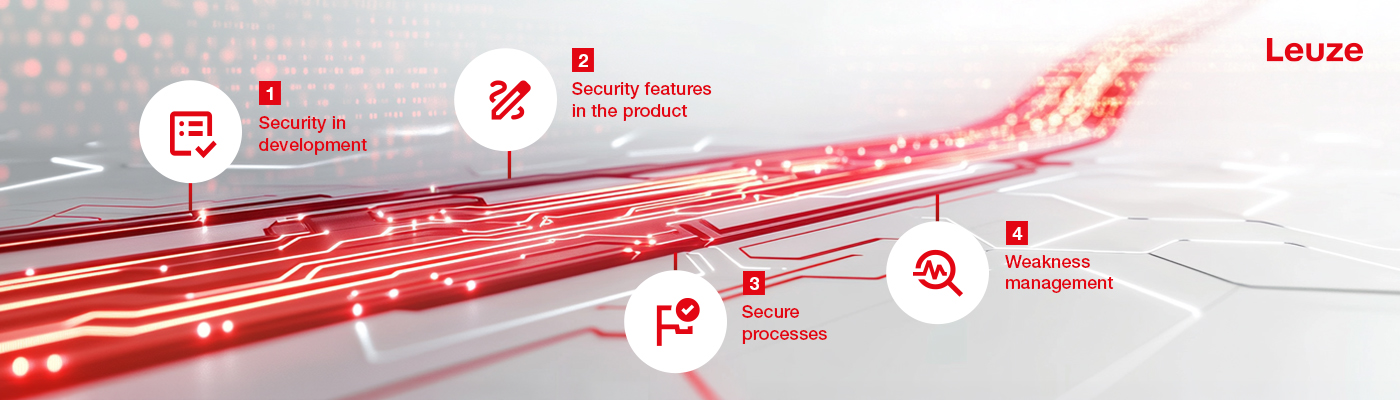
1. La sicurezza è integrata fin dalla fase di sviluppo
Prima che un sensore venga prodotto, ci assicuriamo che gli aspetti relativi alla sicurezza siano saldamente integrati nel processo di sviluppo e sottoposti a valutazione. Questo include requisiti di sicurezza chiari, componenti software ben documentati (SBOM), controlli automatizzati, revisioni del codice e test di sicurezza completi, quali test di penetrazione e analisi statica del codice. Grazie a questo approccio, preveniamo fin dall’inizio l’insorgere di vulnerabilità e miglioriamo in modo sostenibile la qualità del prodotto.
2. Funzionalità di sicurezza integrate direttamente nel prodotto
Al momento della consegna, i nostri sensori di nuova concezione saranno dotati di molteplici meccanismi di protezione tra cui impostazioni predefinite sicure con solo i diritti di accesso e le autorizzazioni necessari (“Security by Default”), un processo di avvio sicuro in cui sia possibile caricare solo il software firmato da Leuze (“Secure Boot”) e aggiornamenti sicuri trasmessi in forma crittografata e verificati. Qualora un aggiornamento non dovesse andare a buon fine, un meccanismo di rollback garantirà la sicurezza operativa. Queste misure riducono significativamente la superficie di attacco e proteggono in modo affidabile i vostri sistemi durante il funzionamento.
3. Processi sicuri sia in produzione sia durante la messa in servizio
Anche nel processo di produzione verrà data priorità alla sicurezza: gli artefatti software sono archiviati con firme digitali, l’accesso è rigorosamente regolamentato e tutte le fasi di verifica sono documentate. Durante la messa in servizio, verifichiamo la presenza di aggiornamenti, configuriamo reti sicure e garantiamo che le configurazioni vengano caricate e archiviate correttamente. In futuro, forniremo un passaporto digitale del prodotto con informazioni importanti quali manuali e certificati.
4. Gestione rapida e trasparente delle vulnerabilità
Qualora in un momento successivo venisse individuata una vulnerabilità, il nostro intervento sarà immediato: valutiamo il rischio, lo documentiamo, forniamo soluzioni o aggiornamenti e informiamo attivamente i clienti interessati. Allo stesso tempo, monitoriamo costantemente le banche dati pubbliche internazionali alla ricerca di vulnerabilità di sicurezza, in modo da poter individuare tempestivamente eventuali nuovi rischi. In questo modo garantiamo la massima trasparenza e restiamo al vostro fianco come partner affidabile, anche dopo l’acquisto.
Sicurezza informativa per i vostri sistemi: Domande frequenti sul CRA
Il Cyber Resilience Act (CRA) è un regolamento dell’UE in materia di sicurezza informatica dei prodotti contenenti elementi digitali.
Esempio: Un produttore di sistemi di trasporto deve garantire che il software di controllo sia protetto dagli hacker, in modo da evitare l’interruzione della produzione.
Questo si applica a tutti i prodotti contenenti elementi digitali che scambiano dati o comunicano con altri prodotti o con una rete, indipendentemente dal settore o dal campo di applicazione.
Esempio: Rientrano nell'ambito di applicazione del regolamento sia un sensore su una linea di produzione sia un dispositivo di manutenzione intelligente.
Il CRA entrerà pienamente in vigore l’11 dicembre 2027. Gli obblighi iniziali relativi alla segnalazione delle vulnerabilità attivamente sfruttate e degli incidenti di sicurezza gravi entreranno in vigore già l’11 settembre 2026.
Esempio: Un costruttore di macchinari dovrebbe effettuare valutazioni di sicurezza già nella fase di sviluppo per evitare di dover apportare modifiche in un secondo momento.
Sì: la sicurezza informatica è integrata sistematicamente nell’intero processo di sviluppo.
Esempio: Le potenziali minacce e i rischi per il software di controllo vengono valutati fin dalla fase di progettazione di un sistema di trasporto, e vengono adottate misure di protezione adeguate.
I produttori devono identificare i rischi per la sicurezza, proteggere i propri prodotti, fornire aggiornamenti di sicurezza e dimostrare la conformità alle normative.
Esempio: Un produttore di macchine per l’imballaggio documenta tutte le misure di sicurezza e fornisce aggiornamenti software regolari.
I clienti ricevono prodotti più sicuri e meno vulnerabili agli attacchi. Questo riduce i tempi di fermo della produzione, protegge i dati sensibili e garantisce affidabilità a lungo termine.
Esempio: Un'azienda alimentare può mantenere in funzione la propria linea di produzione senza interruzioni, anche se aumentano gli attacchi informatici ai sistemi aziendali.
Sì: il CRA richiede prove di conformità che dimostrino la sicurezza e la conformità alle normative. Leuze conferma la conformità ai requisiti del CRA nella relativa Dichiarazione UE di conformità specifica per il prodotto (Dichiarazione CE).
Esempio: Un produttore di sistemi robotici può fornire ai propri clienti la documentazione ufficiale che attesta il rispetto di tutti gli standard di sicurezza.
I prodotti immessi sul mercato per la prima volta devono soddisfare i requisiti.
I prodotti già in uso o presenti nel magazzino del cliente prima dell’entrata in vigore del CRA non devono essere modificati retroattivamente. Lo stesso vale per i pezzi di ricambio che non comportano alcuna modifica tecnica.
Esempio: I sistemi esistenti possono essere resi conformi al CRA tramite aggiornamenti e controlli di sicurezza aggiuntivi senza interrompere la produzione.
Leuze supporta i clienti nell’attuazione pratica dei requisiti del CRA, consentendo di raggiungere la conformità nei tempi previsti senza compromettere la produzione.